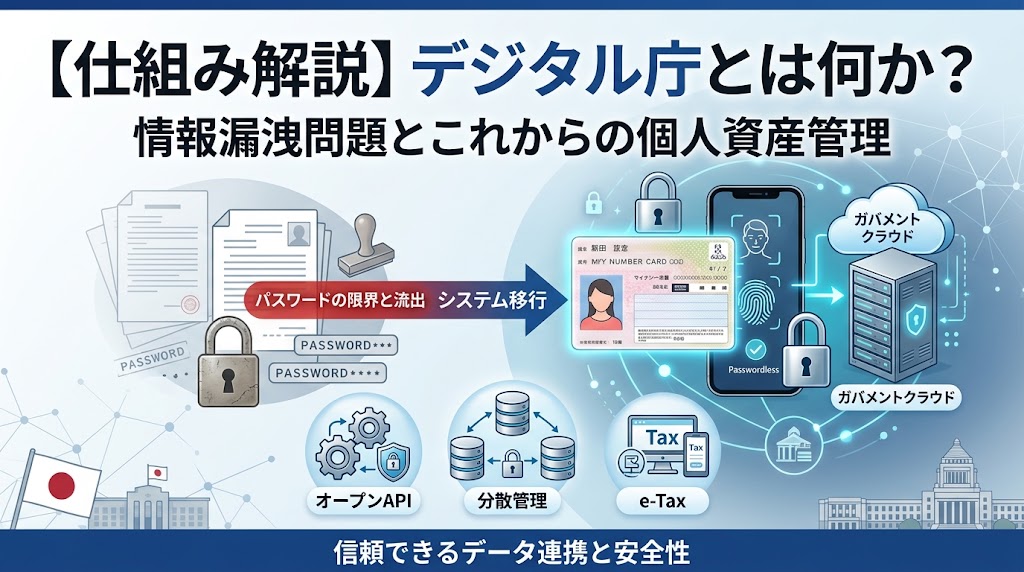
証券口座の開設、確定申告、そして日々の家計簿アプリでの資産管理。私たちが日常的に行っている「お金のデジタル管理」の裏側で、現在、日本という国家の行政システム(OS)の移行作業が進められています。
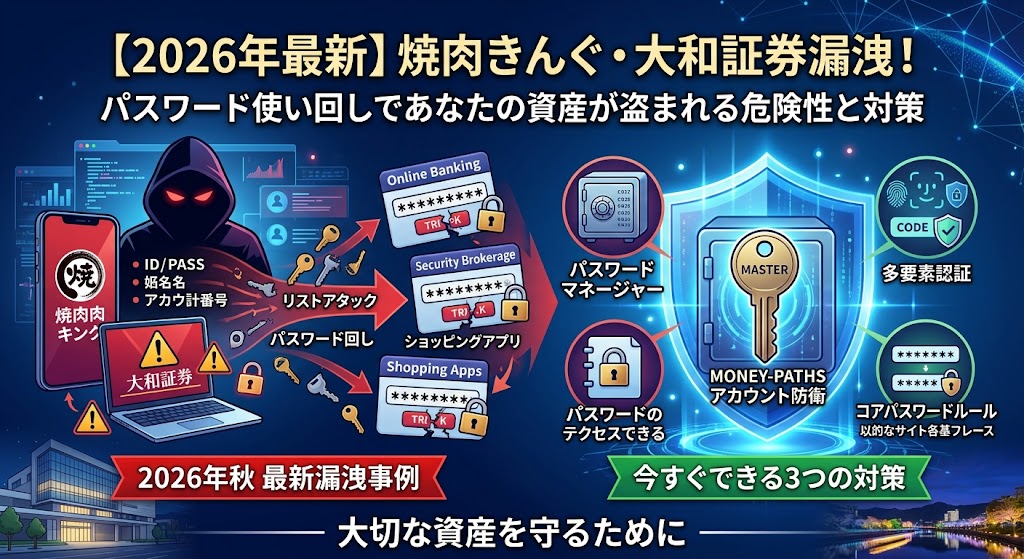
前回の記事では、企業からの相次ぐ情報流出事例と、「パスワードの使い回し」が招くリスト型攻撃のリスクについて解説しました。今回テーマにする「デジタル庁」は、こうしたパスワード漏洩などのリスクを抱える旧来のシステム(アナログ・レガシーOS)から、新しいクラウド環境へとシステムを移行させるための実務機関です。
昨今、ニュース等ではマイナンバーカード関連のヒューマンエラーや紐付けトラブルなどが多く報じられているため、「行政のデジタル化を手放しで信用できない」という認識を持つ方も少なくありません。
しかし、感情論を抜きにして「システムの構造(アーキテクチャ)」という客観的な事実だけで見た場合、国が進めている規格の共通化やAPI連携は、私たち投資家のポートフォリオ管理やセキュリティ対策に直結する合理的な仕組みです。
本記事では、昨今の情報漏洩問題に対する構造的なアプローチを含め、デジタル庁がどのようなインフラ整備を行っているのか、そしてそれが個人資産の管理にどう影響するのかを淡々と解説します。
> 第1章:デジタル庁設立の背景と「レガシーシステム」の限界
デジタル庁は2021年9月に発足した行政機関です。その主な目的は、各省庁や全国の自治体が長年にわたりバラバラの仕様で構築・運用してきた行政システムを、統一された規格へと移行させることです。
これまでの日本の行政システムは、自治体ごとに異なるシステム開発会社(ベンダー)に発注を行っていたため、全国でシステム仕様が統一されていない「ベンダーロックイン」と呼ばれる状態に陥っていました。紙やハンコ、FAXを前提とした縦割り行政のシステムではデータ連携が機能せず、手続きごとに同じ書類を何度も提出しなければならない非効率さが常態化していました。
この複雑化・老朽化したシステム(レガシーシステム)を整理し、国全体でデータのやり取りが可能なデジタル基盤(ガバメントクラウド)を構築することが、デジタル庁に課せられた最大の役割です。彼らの仕事は、新しいサービスを作ること以上に、「古くなった水道管や道路の規格を、現代の基準で引き直す」ような地道なインフラ整備に近いと言えます。
> 第2章:システム移行による比較一覧表
旧来のシステムと、現在デジタル庁や金融庁が推進している新しいデジタル基盤の違いについて、個人資産の管理やセキュリティの観点から分かりやすく表にまとめました。
| 項目 | 旧来のシステム(レガシー時代) | 新しいデジタル基盤(移行後) | 投資家への影響・メリット |
|---|---|---|---|
| 本人確認 (KYC) | 運転免許証のコピー郵送・審査待ち | マイナンバーカードのICチップ読取 (eKYC) | 証券口座の即日開設、手続きの大幅な時短 |
| ユーザー認証 | IDとパスワード(使い回しの温床) | 生体認証+電子証明書(パスキー等) | リスト型攻撃の防止、パスワード管理の負担軽減 |
| データ連携 | スクレイピング(パスワードを他社に預ける) | オープンAPI(暗号化トークンのみを渡す) | 連携先からのパスワード漏洩リスクの構造的排除 |
| 情報管理構造 | 各機関がバラバラの規格で保存(連携不可) | 分散管理・専用ネットワーク照会 | 巨大データベースを狙うサイバー攻撃の局所化 |
| 税務・還付処理 | 窓口・郵送での確定申告手続き | e-Tax・公金受取口座の紐付け | 還付金の迅速な受け取り、再投資までのラグ短縮 |
このように、システム全体が「人間にパスワードや書類を管理させる構造」から、「システム同士が暗号化された安全な規格で自動連携する構造」へとシフトしつつあります。
> 第3章:情報流出リスクへの構造的アプローチとオープンAPI
国家システムの仕様変更は、前回の記事で触れた「情報漏洩」の脅威に対して、どのように機能するのでしょうか。特に資産管理ツールにおける「オープンAPI」の導入は、セキュリティ上極めて重要な変化です。
オープンAPIによる「パスワード漏洩リスク」の構造的な排除
複数の銀行や証券口座の残高を自動で同期する資産管理アプリ(家計簿アプリなど)は、投資家にとって必須のツールです。これらが現在安全に運用できているのは、金融庁およびデジタル庁が金融機関に対して「オープンAPI」の整備を強力に促してきたためです。
一昔前の資産管理アプリは、「スクレイピング」と呼ばれる手法を採用していました。これは、ユーザーが銀行のログインIDとパスワードそのものをアプリ側に保存させ、アプリがユーザーの代わりにシステムへログインして画面のテキストを読み取るという仕組みです。しかし、この構造では、もし資産管理アプリの運営会社がサイバー攻撃を受けた場合、ユーザーの銀行パスワードがそのまま流出してしまうという極めて高いリスクを抱えていました。
現在の「オープンAPI」規格では、ユーザーは銀行のパスワードを外部アプリに渡す必要がありません。ユーザーが銀行側で認証を行うと、外部アプリには「残高を照会するだけの専用のアクセス権(暗号化トークン)」のみが発行されます。
この仕様変更により、万が一連携先のアプリからデータが流出しても、銀行や証券口座のパスワード自体が盗まれることは構造上起こり得なくなりました。
> 第4章:パスワードの限界と、ICチップを利用した認証システム
前回の記事で「すべてのサイトで複雑な異なるパスワードを管理するのは現実的に限界がある」と感じた方も多いでしょう。システム側のアプローチとして進められているのが、生体認証と物理デバイス(ICチップ)を組み合わせた認証への移行です。
文字の羅列であるパスワードは、人間が記憶する以上、必ず使い回しが発生し、リスト型攻撃の標的になります。そこで、デジタル庁が普及を進めるマイナンバーカードには、「公的個人認証サービス」という電子証明書が組み込まれています。
現在、多くのネット証券で口座を開設する際、マイナンバーカードをスマートフォンで読み取るだけで本人確認(eKYC)が完了します。さらに今後は、金融機関へのログインや重要な取引の承認においても、パスワード入力の代わりにマイナンバーカードのICチップ読み取り(およびスマートフォンの顔・指紋認証)を利用するシステムへの置き換えが段階的に進んでいく予定です。
これにより、「企業から漏れたIDとパスワードのリストを使って不正ログインされる」という従来型のサイバー攻撃は、物理的なカードと生体情報が必要になるため、極めて実行が困難になります。
> 第5章:マイナンバー制度の「分散管理」アーキテクチャ
デジタル庁の施策に関連して、「マイナンバーに様々な情報を紐付けると、漏洩した時に芋づる式に全データが引き出されるのではないか」というセキュリティ上の懸念が常に指摘されます。ニュースで報じられた別人の口座が紐付けられるなどのヒューマンエラーが、その懸念を強めている側面もあります。
しかし、システムの基本設計(アーキテクチャ)という観点から見ると、日本のシステムは一箇所に全データを集約する巨大なデータベース(一元管理)ではなく、「分散管理」という構造を採用しています。
税金のデータは国税庁、年金のデータは日本年金機構、自治体の情報は各市区町村と、データはこれまで通り各機関のサーバーに分散して強固に保管されています。マイナンバー(12桁の数字)は、それらを繋ぐための「インデックス(検索用キー)」に過ぎません。行政手続きで情報が必要になった時にだけ、情報提供ネットワークシステムという高度に暗号化された専用回線を通じて、必要なデータのみを照会する仕様となっています。
また、マイナンバーカードのICチップ内には、税情報や資産情報、医療履歴などのプライバシーデータ自体は一切記録されていません。仮にカードを紛失したとしても、そこから直接個人の資産データが抜き取られるわけではありません。
運用面(人為的な入力ミスや確認不足など)での課題は依然として解決すべき問題として残っていますが、システム構造自体は「一箇所のハッキングで国民全員のデータが流出する」という事態を防ぐよう設計されています。
> 第6章:資産管理の合理化とe-Taxの進化
投資家の実務的な観点において、行政のデジタル化が最も顕著に現れているのが税務処理の分野です。投資の利益や配当金に対する税金の還付を受けるための「確定申告」においても、システムの移行が着実に進んでいます。
e-Tax(電子申告)は、UI(ユーザーインターフェース)の改善が繰り返され、スマートフォンからの申告が一般化しつつあります。証券会社が発行する特定口座年間取引報告書などのデータも、XML形式で簡単に取り込めるようになりました。
さらに、マイナポータルを通じて「公金受取口座」を登録する仕組みが導入されました。これにより、行政側が還付金を振り込む際の口座確認プロセスが短縮されます。投資家にとって、確定申告後に還付された資金を再投資に回すまでのリードタイム(待機時間)が短縮されることは、複利効果を最大化し、運用効率を保つ上で非常に合理的な仕組みです。
> まとめ:インフラの仕様変更を理解し、合理的な資産防衛を
デジタル庁が行っているのは、老朽化した行政のシステムを新しい規格のものに作り直す「目に見えないインフラの仕様変更」です。行政の運用トラブルなどがニュースで取り上げられることも多いため、ネガティブな印象を抱きやすいのも事実です。
しかし、そこに実装されている「オープンAPI」や「電子証明書によるパスワードレス認証」といった技術仕様そのものは、私たち個人投資家の資産をサイバー攻撃から守り、管理の手間を省く上で極めて合理的な手段です。
情報漏洩のリスクが高まる現代において、「パスワードの使い回し」という古い自己防衛策だけに頼るのではなく、国や金融機関が提供する新しいセキュリティ規格(多要素認証やAPI連携)を客観的に理解し、自身の資産管理環境に淡々と組み込んでいくこと。それこそが、これからの時代における最適な資産防衛の第一歩と言えるでしょう。
> 引用・参考元
本記事の執筆にあたり、以下の公的機関が公開している仕様・指針を参考にしています。
- デジタル庁:
マイナンバー(個人番号)制度の仕組み、分散管理の構造、および公金受取口座登録制度に関する公式見解 - 金融庁:
金融機関におけるオープンAPIの推進状況、およびシステムセキュリティに関する監督指針 - 国税庁:
e-Tax(国税電子申告・納税システム)の仕様および利用案内 - 地方公共団体情報システム機構(J-LIS):
公的個人認証サービス(JPKI)およびマイナンバーカードのICチップ構造に関する技術仕様
コメント