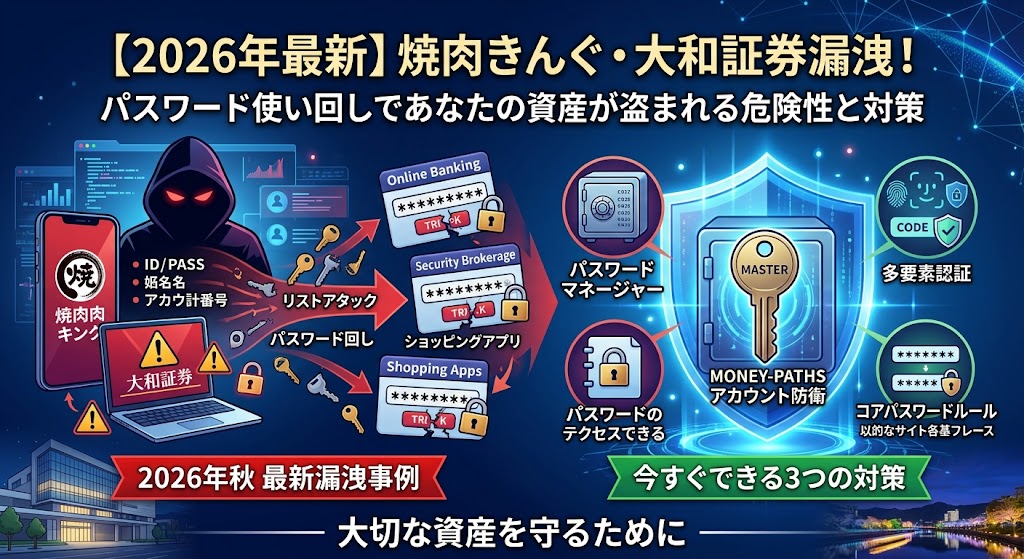
日々の資産形成において、銘柄選びやアセットアロケーション(資産配分)と同じくらい重要なのが「資産防衛」です。どんなに優れた利回りで資産を増やしても、サイバー攻撃によって証券口座や銀行口座に不正アクセスされれば、一瞬にして大切な資産を失うことになります。
「自分は怪しいサイトにはアクセスしないし、セキュリティソフトも入れているから大丈夫」
そう思っている投資家の方にこそ、この記事を最後まで読んでいただきたいです。なぜなら、現代のサイバー攻撃は「あなた自身のミス」ではなく、「あなたが利用している信頼できる企業のシステム」から漏洩した情報を起点に行われるからです。
特に2026年に入り、その脅威はかつてないレベルに到達しています。直近では2026年10月5日、誰もが知る有名チェーン「焼肉きんぐ」と、大手証券会社「大和証券」から相次いで大規模な情報漏洩が発表されました。
本記事では、Money-Pathsの読者の皆様に向けて、最新の情報漏洩の実態から、なぜ「パスワードの使い回し」が致命傷になるのか、そして今日からすぐに実行できる最強のアカウント防衛術までを徹底解説します。
第1章:2026年秋の衝撃。誰もが知る企業からの相次ぐ情報漏洩
情報漏洩は対岸の火事ではありません。私たちが日常的に利用しているサービス、さらには堅牢であるはずの金融機関からも情報が漏れ出ているのが現実です。まずは、直近で起きた代表的な事例を見ていきましょう。
1. 焼肉きんぐ(物語コーポレーション)の事例(2026年10月公表)
外食チェーン大手の物語コーポレーションは、自社が展開する「焼肉きんぐ」などの公式アプリの会員管理システムが不正アクセスを受けたと発表しました。驚くべきはその規模です。
漏洩した可能性のある個人情報は、氏名、メールアドレス、電話番号、会員番号など約1079万件にのぼります。
日常的に使う身近な飲食店のアプリから、日本の人口の約1割に相当する規模のデータが漏洩したという事実は非常に重いです。ここで漏れた「メールアドレス」が、後述する恐ろしいサイバー攻撃の「鍵」として使われることになります。
2. 大和証券の事例(2026年10月公表)
さらに同日、投資家にとって見過ごせないニュースが飛び込んできました。大和証券が、問い合わせ管理などに利用している外部委託先のシステムが不正アクセスを受けたと公表したのです。
漏洩した可能性があるのは、顧客約11万人の氏名、メールアドレス、そして**「口座番号」**など、総計約22万件の情報です。
この事例から学べる教訓は、「金融機関本体のセキュリティシステムがどれほど強固であっても、業務を委託している外部企業(サプライチェーン)から情報が漏れるリスクはゼロにできない」ということです。
3. その他の相次ぐ大規模漏洩
2026年秋口だけでも、以下のような有名サービスで漏洩が相次いでいます。
- イープラス(2026年9月): チケットシステムの払戻し管理システムへの不正アクセス。
- 東京メトロ(2026年9月): 「メトポ」会員向けサービスへの不正アクセスで約5.9万件の登録情報が流出した可能性。
- パーク24(2026年9月): 「タイムズカー」のシステムへの不正アクセス。運転免許証画像を含む最大約660万件が流出した可能性。
4. 内部からの「うっかり漏洩(SNS映り込み)」の恐怖
外部からのハッキングだけが原因ではありません。従業員のモラル低下やリテラシー不足による漏洩も深刻です。
例えば、2026年春には、西日本シティ銀行の職員が執務室で撮影した画像や動画をSNS(BeRealなど)に投稿し、背景に顧客の氏名や住所、法人情報が映り込んでいたことが発覚しました。武蔵野徳洲会病院でも同様に、患者情報が映り込んだ動画がSNSに投稿される事件が起きています。
【結論】企業が情報を漏らすことは防げない
これだけ多くの事例が示しているのは、「企業側に情報を預けている以上、漏洩を100%防ぐことは不可能である」という残酷な事実です。だからこそ、私たちは「情報が漏れることを前提とした防衛策」を講じる必要があります。
第2章:なぜ「パスワードの使い回し」が資産を奪う致命傷になるのか?
ここで、多くの方が陥りがちな罠があります。
「焼肉きんぐから漏れたのはメールアドレスだけで、パスワードは漏れていないから安心」
「大和証券のパスワードは漏れていないから大丈夫」
という勘違いです。
実は、サイバー犯罪者は世界中のさまざまな企業から漏洩した「ID(メールアドレス)とパスワードのリスト」をダークウェブ等の闇市場で日々売買し、巨大なデータベースを構築しています。ここで使われるのが**「リスト型攻撃(クレデンシャルスタッフィング)」**という手口です。
リスト型攻撃の恐るべきメカニズム
リスト型攻撃とは、A社(例えば過去に情報漏洩を起こしたネット通販サイト)から流出したIDとパスワードの組み合わせを使って、無関係のB社やC社(銀行、証券会社、ECサイトなど)のログイン画面に自動プログラムで連続してログインを試みる攻撃手法です。
もしあなたが、以下のようにパスワードを使い回していたらどうなるでしょうか?
- 過去に漏洩したサイトのID/PASS:
user@example.com/PassWord2026! - 焼肉きんぐアプリのID:
user@example.com - ネット証券(SBI証券など)のログイン:
user@example.com/PassWord2026! - ネット銀行(住信SBIネット銀行など)のログイン:
user@example.com/PassWord2026!
攻撃者は「焼肉きんぐから漏れたアクティブなメールアドレス」を入手すると、過去の漏洩データベースと照合し、「このアドレスの持ち主は『PassWord2026!』というパスワードを好んで使う傾向がある」と分析します。
そして、その組み合わせを使って、金融機関のサイトに片っ端からログインを試みます。もしログインに成功してしまったら、あとは資産を勝手に売却され、別の口座へ送金されてしまうだけです。
たった1つの飲食アプリやECサイトの情報漏洩が、結果としてネット証券やネット銀行の全滅、つまり「芋づる式の資産喪失」を招くのです。
パスワードの複雑さは「使い回し」の前では無意味
「自分は英大文字・小文字・数字・記号を混ぜた15文字の複雑なパスワードにしているから安全だ」と自負している人も危険です。
どれほど複雑なパスワードであっても、システムから平文(そのままの文字)や解読可能な状態で漏洩してしまえば、ただの文字列に過ぎません。その複雑なパスワードを他でも使い回していれば、ハッカーにとっては「簡単に破れる強固な扉のマスターキー」を手に入れたのと同じことです。
IPA(情報処理推進機構)の調査でも、約半数の人がパスワードを使い回しているというデータがあります。「使い回し」こそが、現在のサイバーセキュリティにおける最大の脆弱性(ウィークポイント)なのです。
第3章:二次被害の恐怖。巧妙化する「フィッシング詐欺」
情報漏洩の恐怖は、リスト型攻撃だけにとどまりません。大和証券の事例のように、「氏名・メールアドレス・口座番号」が漏洩した場合、攻撃者は直接ログインできなくても、別の恐ろしい手段を使ってきます。それが**「標的型フィッシング詐欺」**です。
あなたのメールアドレス宛に、以下のようなメールが届いたと想像してみてください。
【大和証券】重要:お客様の口座(口座番号:1234567)における不正アクセスの検知について
お客様の口座にて不審な取引が検知されました。
資産を保護するため、至急以下のリンクよりログインし、パスワードの再設定とワンタイムパスワードの入力を行ってください。
[大和証券の偽ログイン画面のURL]
あなたの本名、そして実際の口座番号が記載されているため、一見すると本物からの緊急連絡にしか見えません。焦ってリンクをクリックし、偽の画面でID、パスワード、そしてスマホに届いたSMS認証コードを入力してしまった瞬間、その情報は裏で待機しているハッカーに筒抜けになります。ハッカーはリアルタイムでその情報を本物のサイトに入力し、あなたのアカウントを完全に乗っ取ります。
このように、企業から漏れた個人情報は「あなたを信じ込ませるための材料」として悪用されます。メールやSMSで送られてきたリンクからは絶対にログインせず、必ず「ブックマーク」や「公式アプリ」からアクセスする習慣を徹底しなければなりません。
第4章:あなたの資産を守る「3つの絶対対策」
企業からの情報漏洩が日常茶飯事となった今、私たちはどのように自己防衛すればよいのでしょうか。ここからは、Money-Paths読者が今日からすぐに実践すべき3つの具体的な対策を解説します。
対策①:パスワードマネージャー(管理ツール)の完全導入
「すべてのサイトで違うパスワードを設定しろと言われても、人間の記憶力では不可能だ」
これが最も多い反論であり、事実です。その解決策となるのが「パスワードマネージャー」の導入です。
これは、無数にあるIDとパスワードを暗号化された「金庫」に保存し、ログイン画面で自動入力してくれるツールです。あなたが覚える必要があるのは、その金庫を開けるための「マスターパスワード」たった1つだけになります。
- おすすめのツール:
- Apple「パスワード」アプリ: iOS 18 / macOS Sequoiaから標準搭載された強力なアプリ。iPhoneやMacユーザーならこれ一択でも十分です。
- Google パスワードマネージャー: Google ChromeやAndroidと深く連携。
- 1Password / Bitwarden: より高度な管理や、家族との共有、複数デバイス(WindowsとMacの両刀など)をまたいで使いたい方におすすめの有料/無料ツール。
パスワードマネージャーの自動生成機能を使えば、「k9#mP2$xLq5!zW」のような人間には覚えられない強固なランダムパスワードをサイトごとに設定できます。これにより、万が一どこかのサイトから情報が漏れても、被害はそのサイト1つに完全に封じ込められます。
対策②:アナログ派のための「コアパスワード+識別子」ルール
どうしてもツールに頼りたくない、あるいは自分の頭で管理したいという方向けには、IPAも推奨している「独自のパスワード生成ルール」を作る手法があります。
まず、自分だけが知っている強固な「コア(核)パスワード」を決めます。
例:#SafePass2026!
そして、利用するサービスごとに、その名前の一部(識別子)を前後にくっつけるルールを自分の中で設定します。
- Amazonの場合:
Ama#SafePass2026! - 楽天の場合:
Rak#SafePass2026! - SBI証券の場合:
Sbi#SafePass2026!
この方法なら、コアパスワードとルールさえ覚えておけば、サイトごとに異なるパスワードを設定・記憶できます。仮にAmazonからAma#SafePass2026!が漏れたとしても、ハッカーにはそれがコアパスワードの使い回しなのか推測しづらく、他のサイトへのリスト型攻撃の成功率を大幅に下げることができます。
対策③:最後の砦「多要素認証(MFA)」と「パスキー」の確実な設定
IDとパスワードが突破されてしまった場合の「最後の防波堤」となるのが多要素認証(MFA:Multi-Factor Authentication)です。特に、SBI証券、楽天証券、住信SBIネット銀行、PayPay銀行、北陸銀行などの金融機関、そして資産管理アプリの「マネーフォワード ME」を利用している方は、絶対に設定しなければなりません。
- SMS認証 / メール認証: ログイン時にスマホに送られてくるワンタイムコードを入力する方法。基本中の基本です。
- 認証アプリ(Google Authenticator等): 30秒ごとに切り替わるコードをアプリで確認して入力する方法。SMSの盗聴リスクもないためより安全です。
- パスキー(FIDO): パスワードの入力すら不要にし、スマホの「顔認証(Face ID)」や「指紋認証(Touch ID)」だけでログインを完了させる次世代の仕組み。フィッシング詐欺にも極めて強い耐性を持ちます。対応しているサービスでは必ず有効にしましょう。
マネーフォワード MEのように、複数の銀行や証券会社のデータが連携されているアプリは、ハッカーから見れば「個人の資産状況がすべて筒抜けになる宝の山」です。金融ハブとなるアプリのアカウント保護は、個別口座以上に強固にする必要があります。
第5章:まとめ〜資産防衛は「今日、今すぐ」やるべき投資〜
2026年秋の焼肉きんぐ、大和証券をはじめとする相次ぐ情報漏洩は、私たちに「企業を信じすぎるな」「自分の資産は自分で守る仕組みを作れ」という強烈なメッセージを発しています。
「週末に時間があるときにパスワードを変えよう」
そう思っている間に、あなたの漏洩した情報はダークウェブで取引され、攻撃の準備が進められているかもしれません。
【本日のTodoリスト】
- 証券口座、ネット銀行、マネーフォワード MEのパスワードを今すぐ「独自の複雑なもの」に変更する。
- 上記の重要アカウントで「多要素認証(MFA)」がオンになっているか設定画面を確認する。
- スマホやPCのパスワードマネージャーの利用を開始し、その他のサービスのパスワードも順次変更していく。
株式投資でコツコツとリターンを積み上げるのは時間がかかりますが、ハッキングで資産を失うのは一瞬です。最高のアセットアロケーションを組むのと同じ情熱を、ぜひセキュリティ設定にも注いでください。
サイバー空間の脅威から資産を完璧に防衛し、安心して投資ライフを楽しみましょう。
(Money-Paths 編集部)
引用・参考元
記事執筆にあたり、以下の公式発表および独立行政法人の資料を参考にしています。
- 株式会社物語コーポレーション(焼肉きんぐ等):
「公式アプリ会員管理システムへの不正アクセスによる個人情報漏洩に関するお詫びとお知らせ」(2026年10月5日発表) - 株式会社大和証券グループ本社:
「委託先システムへの不正アクセスによる個人情報漏洩の可能性について」(2026年10月5日発表) - 株式会社イープラス:
「払戻し管理システムへの不正アクセスに関するお詫びとご報告」(2026年9月発表) - 東京地下鉄株式会社(東京メトロ):
「『メトポ』等会員向けサービスへの不正アクセスについて」(2026年9月発表) - パーク24株式会社:
「タイムズカーシステムへの不正アクセスについて」(2026年9月発表) - IPA(独立行政法人 情報処理推進機構):
「パスワードの使い回し対策について」および各種情報セキュリティに関する調査報告書
コメント